Wichtigste Erkenntnisse
- Die Bedrohungsmodellierung für agentischen Handel muss mehr als Zahlungssicherheit abdecken. Ein Agent kann vor dem Checkout durch vergiftete Produktdaten, während der Ausführung durch überprivilegierte Tools und nach dem Kauf durch betrügerische Rücksendungen oder einen veränderten Fulfillment-Status manipuliert werden. Am sichersten ist eine Trennung von Empfehlung, Warenkorbvorbereitung, Freigabe, Zahlungsautorisierung und Aktionen nach dem Kauf.
Die Bedrohungsmodellierung für agentischen Handel muss mehr als Zahlungssicherheit abdecken. Ein Agent kann vor dem Checkout durch vergiftete Produktdaten, während der Ausführung durch überprivilegierte Tools und nach dem Kauf durch betrügerische Rücksendungen oder einen veränderten Fulfillment-Status manipuliert werden. Am sichersten ist eine Trennung von Empfehlung, Warenkorbvorbereitung, Freigabe, Zahlungsautorisierung und Aktionen nach dem Kauf.
Assets, Akteure und irreversible Momente erfassen
Liste zuerst die Assets auf: Kontenidentität, Adressen, Zahlungstoken, Treueguthaben, Kaufhistorie, Budgets, Händlerzugänge, Kataloginhalte und Freigabebelege. Erfasse anschließend Akteure wie Käufer, Agentenanbieter, Modellanbieter, Händler, Marktplatz, Zahlungsdienstleister, Fulfillment-Partner und Angreifer, die Inhalte oder Konten kontrollieren.
Markiere kostspielige oder irreversible Übergänge: Bestellung aufgeben, Zahlung freigeben, personenbezogene Daten teilen, Bedingungen akzeptieren, Lieferung ändern und Rückgabe einleiten. Ein Bedrohungsmodell sollte zeigen, wer jeden Übergang autorisiert und welche Belege aufgezeichnet werden. Komfort kann keine klare Zuständigkeit ersetzen.
Prompt Injection durch Handelsinhalte
Produktbeschreibungen, Bewertungen, Verkäufernachrichten und Supportseiten sind nicht vertrauenswürdige Eingaben. Ein Angreifer kann Anweisungen einbetten, die den Agenten auffordern, Budgetgrenzen zu ignorieren, Kontext offenzulegen, einen Händler zu bevorzugen oder ein nicht verwandtes Tool aufzurufen. Sichtbaren Text zu bereinigen reicht nicht, weil das Modell Sprache weiterhin interpretiert.
Halte abgerufene Inhalte in einem Datenkanal mit Quellenkennzeichnung. Händlerinhalte dürfen niemals Systemrichtlinien oder Tool-Berechtigungen ändern. Erlaube nur die für das Ranking freigegebenen Felder, validiere Angebote gegen vertrauenswürdige APIs und verlange vor der Freigabe unabhängige Prüfungen von Preis, Händleridentität, Bestand, Versand, Steuern und Rückgabebedingungen.
Identität, Autorisierung und verwirrte Stellvertreter
Ein Agent, der für einen Nutzer handelt, kann zum verwirrten Stellvertreter werden, wenn ein Händler oder eingeschleustes Dokument ihn dazu bringt, die Autorität des Nutzers für einen anderen Zweck einzusetzen. Verwende zielgebundene, kurzlebige Zugangsdaten und getrennte Identitäten für Browsing, Warenkorberstellung und Zahlung. Erzwinge Mandanten- und Kontobereich in deterministischem Code.
Die Freigabe muss den exakten Händler, Artikel, Mengen, Gesamtbetrag, Währung, Adressklasse und wesentliche Bedingungen binden. Wenn sich ein Feld ändert, frage erneut. Akzeptiere keine modellgenerierte Aussage wie „der Nutzer hat zugestimmt“ als Beweis. Der Autorisierungsdienst sollte einen signierten oder serverseitigen Beleg prüfen.
Integrität von Preis, Bestand und Transaktion
Der Katalogstatus ändert sich schnell. Ein veraltetes Angebot kann unerwartete Summen oder nicht verfügbare Artikel verursachen. Verwende ein Prepare-and-Commit-Muster: Erstelle einen Warenkorb oder eine Zahlungsabsicht, zeige die endgültigen Bedingungen und führe den Commit innerhalb eines Ablaufzeitfensters aus. Prüfe die Antwort und frage den Bestellstatus nach unsicheren Timeouts ab. Idempotenzschlüssel verhindern doppelte Käufe.
Setze Budgets pro Bestellung, Tag, Händler und gegebenenfalls Kategorie. Erkenne ungewöhnliche Versandänderungen, Geschenkkarten, Wiederverkaufsware, wiederholte Versuche und schnelles Wechseln von Konten. Risikoregeln sollten erklärbare Sperren und einen menschlichen Eskalationsweg erzeugen, statt das Modell stillschweigend um Kontrollen herumverhandeln zu lassen.
Datenschutz, Manipulation und Rankingrisiken
Die Kaufabsicht offenbart sensible Vorlieben und Lebensumstände. Teile möglichst wenige Daten mit Händlern, isoliere Profile und setze Aufbewahrungsgrenzen. Lege keine vollständige Kaufhistorie oder Zahlungsdaten in den Modellkontext. Gib Nutzern Kontrolle über Personalisierung und erkläre, welche Signale eine Empfehlung beeinflusst haben.
Kommerzielle Anreize erzeugen Rankingrisiken. Gesponserte Platzierung, Affiliate-Einnahmen und Händlerprovisionen dürfen nicht als neutrale Begründung getarnt werden. Trenne Zulässigkeit, Ranking und Offenlegungslogik. Teste, ob bösartige Beschreibungen oder höhere Provisionen Nutzergrenzen außer Kraft setzen können.
Kontrollen nach dem Kauf und Bereitschaft für Vorfälle
Bedrohungen bestehen nach dem Checkout fort: Umleitung der Lieferung, Identitätsbetrug im Support, betrügerische Erstattungen, Abonnements und Missbrauch von Rückgaben. Verlange für folgenreiche Änderungen nach dem Kauf eine neue Autorisierung. Bestätige Kanäle und Händlerendpunkte und zeige dem Nutzer eine klare Historie von Bestellungen und Aktionen.
Führe Planspiele zu kompromittierten Händlern, geleakten Token, vergifteten Katalogen, Doppelbestellungen und Ausfällen von Zahlungsanbietern durch. Halte Abschalter pro Händler, Tool und Aktion bereit. Bewahre datenschutzbewusste Logs und Streitfallbelege auf. Sicherheit ist am stärksten, wenn ein Team eine Agentenaktion stoppen, erklären, rückgängig machen und ausgleichen kann.
Arbeitsblatt zur Implementierung
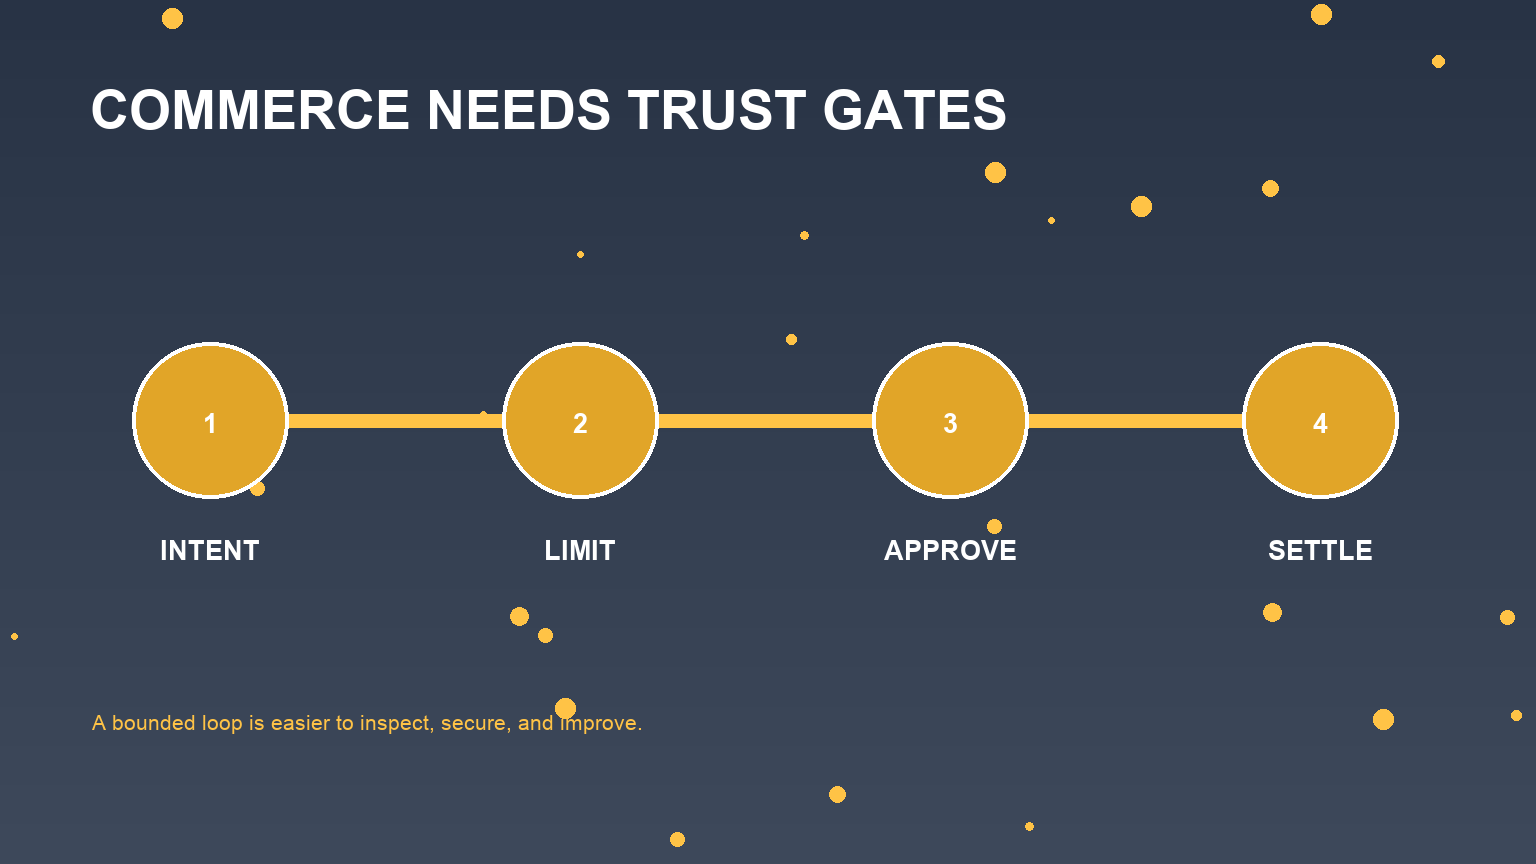
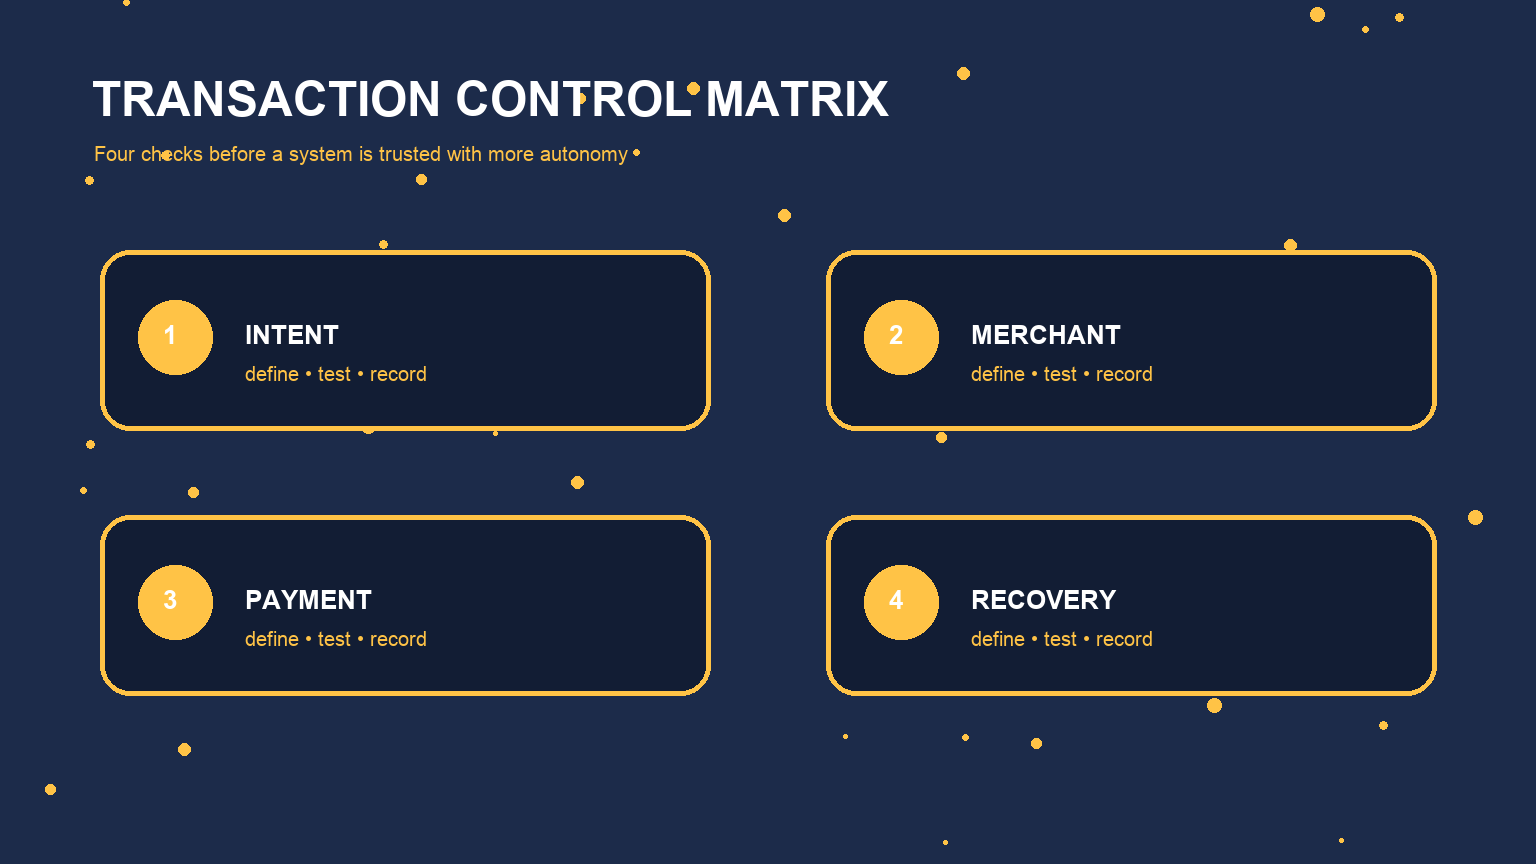
Führe einen Workshop zur Bedrohungsmodellierung mit Produkt, Sicherheit, Zahlungsverkehr, Betrugsprävention, Datenschutz, Support und Betrieb durch. Verfolge einen Kauf von der Anfrage über Empfehlung, Angebot, Freigabe, Zahlung, Fulfillment und Rückgabe. Erfasse an jeder Grenze Daten, Identität, Autorität, Angreiferkontrolle, Aktualität und Wiederherstellung. Mache die größten Risiken zu Tests und Überwachungsregeln. Das Release-Gate sollte Schutz vor Doppelbestellungen, gebundene Freigaben, Prüfung von Händler und Gesamtbetrag, Datenminimierung, Autorisierung nach dem Kauf und einen getesteten Abschalter enthalten.
FAQs
What is the main threat in agentic commerce?
Es gibt nicht nur eine Bedrohung. Wichtige Klassen sind Prompt Injection, überprivilegierte Identität, manipulierte Katalogdaten, veralteter Transaktionsstatus, doppelte Ausführung, Datenschutzlecks, Rankingkonflikte und Betrug nach dem Kauf.
How should purchase approval work?
Binde die Freigabe an den exakten Händler, Artikel, Mengen, Gesamtbetrag, die Währung, wesentliche Bedingungen und den Ablauf. Jede wesentliche Änderung sollte die Freigabe ungültig machen.
Can product descriptions be trusted by an agent?
Nein. Behandle Beschreibungen, Bewertungen, Verkäufernachrichten und Supportseiten als nicht vertrauenswürdige Daten, die Richtlinien oder Tool-Berechtigungen nicht ändern dürfen.
How are duplicate orders prevented?
Verwende Idempotenzschlüssel, Prepare-and-Commit-Abläufe, Statusprüfung nach Timeouts und ein dauerhaftes Transaktionsbuch.