Wichtige Erkenntnisse: Sichere Roblox Studio-UI-Alternativen zu Exploit-GUIs
- Erstellen Sie legitime Roblox-Admin-, Debug- oder Creator-UI in Roblox Studio mit dokumentierten GUI-Objekten, server-seitiger Autorisierung und Validierung, offiziellen Debugging- und Testtools, eng umgrenzten Aktionen, Audit-Logs und Wiederherstellung. Verwenden Sie keine Exploit-GUIs, Injectoren, unautorisierte Codeausführung oder client-seitige Berechtigungsprüfungen. Prüfen Sie Plugins vorsichtig und sichern Sie das Konto und das Gerät, falls bereits verdächtige Software verwendet wurde.
Wenn Sie Admin-Steuerungen, Debugging-Tools oder Creator-Dienstprogramme für ein Roblox-Erlebnis benötigen, erstellen Sie diese innerhalb von Roblox Studio mit dokumentierten UI-Objekten, server-seitigen Berechtigungen, Studio-Testtools und Code, den Sie kontrollieren. Eine Exploit-GUI, ein Injector oder eine unautorisierte Client-Modifikation ist keine Abkürzung zu einem wartbaren Creator-Tool: Sie kann gegen Roblox-Regeln verstoßen, ein Konto oder Gerät gefährden und die Sicherheitsgrenze umgehen, auf der Ihr eigenes Erlebnis basiert.
Dieser Leitfaden behandelt ausschließlich legitime Creator-Workflows. Er umfasst keine Exploit-GUIs, Injection, unautorisierte Codeausführung, Anti-Cheat-Umgehung, Cheatschritte oder Möglichkeiten zur Bedienung von Drittanbieter-Tools.
Aktualisiert: 2026-08-07.
Übersetzen Sie die gewünschte Abkürzung in eine legitime Creator-Anforderung
Beginnen Sie mit der Aufgabe, die die Schnittstelle tatsächlich erfüllen soll. „Admin-GUI“ kann sehr unterschiedliche Bedeutungen haben: ein privates Moderationspanel, eine Playtest-Zurücksetzungstaste, ein Live-Event-Controller, eine nur für Entwickler bestimmte Metrikanzeige oder ein internes Inhalts-Tool. Formulieren Sie die Anforderung, bevor Sie UI-Komponenten auswählen.
Identifizieren Sie für jede Aktion den beabsichtigten Benutzer, den erlaubten Ort oder die erlaubte Umgebung, die Daten, die sie liest, den Zustand, den sie ändert, und den Nachweis, den Sie anschließend benötigen. Eine nützliche Anforderung könnte lauten: „Während eines privaten Playtests dürfen genehmigte Benutzer-IDs die aktuelle Testrunde zurücksetzen; der Server validiert die Anfrage und zeichnet auf, wer sie ausgelöst hat.“ Das ist testbar. „Gib mir Admin“ ist es nicht.
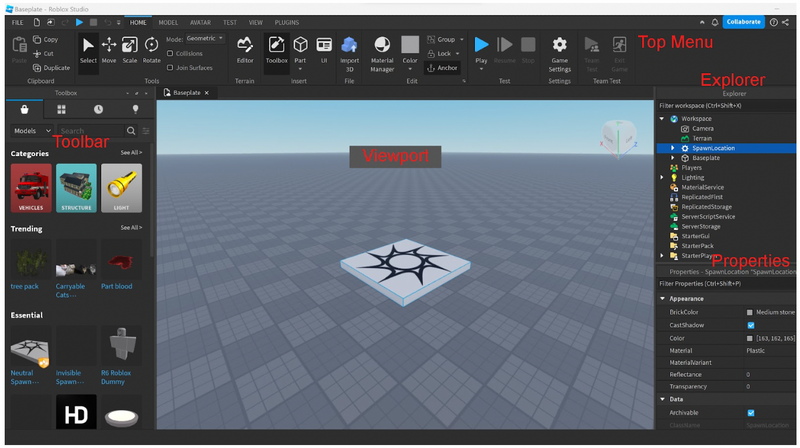
Der Roblox Creator Hub dokumentiert das offizielle Benutzeroberflächensystem und die Trennung zwischen Client- und Server-Laufzeit. Nutzen Sie diese Grenzen als Entwurfsbeschränkungen, nicht als Hindernisse, die beseitigt werden müssen.
Wählen Sie die richtige sichere Alternative
| Creator-Bedarf | Legitimer Roblox-Workflow | Vermeiden Sie |
|---|---|---|
| Spielerorientierte Menüs und HUD | ScreenGui mit dokumentierten GUI-Objekten und Eingabeverarbeitung | Kopieren eines unbekannten GUI-Pakets, das privilegierte Client-Funktionen beansprucht |
| Interne Admin- oder Moderationsaktionen | Ein privates Panel innerhalb des Erlebnisses, dessen Anfragen von Ihrem eigenen Server-Code validiert werden | Darauf zu vertrauen, dass ein LocalScript Berechtigungen erteilt |
| Debug-Werte während der Entwicklung | Studio Output, Script Analysis, Developer Console, Breakpoints und temporäre, nur für die Entwicklung bestimmte Visualisierer | Ausführen eines Injectors oder eines Drittanbieter-Executors |
| Wiederholbare Playtests | Studio-Testmodi, isolierte Testorte, kontrollierte Testumgebungen und schriftliche Testszenarien | Testen nicht autorisierter Tools mit einem alternativen Konto |
| Erweiterungen des Creator-Workflows | Ein Studio-Plugin aus einer Quelle, die Sie bewerten können, mit den minimal erforderlichen Berechtigungen | Installation eines Plugins oder einer ausführbaren Datei nur, weil ein Video es empfiehlt |
| Live-Betriebssteuerungen | Eng gefasste serverseitige Befehle, explizite Rollen, Protokollierung, Ratenbegrenzungen und Rollback | Eine universelle clientseitige Befehlskonsole ausliefern |
Die sicherste Wahl ist normalerweise die kleinste. Wenn Output und ein temporäres Debug-Label die Frage beantworten, benötigen Sie kein dauerhaftes Admin-System. Wenn ein Tool mit dem Erlebnis ausgeliefert wird, behandeln Sie es als Produktionssoftware mit Zugriffskontrolle, Tests, Wartung und Verantwortung bei Vorfällen.
Gewöhnliche Schnittstellenstruktur mit Studio-UI-Objekten erstellen
Für ein In-Erlebnis-Panel verwenden Sie dokumentierte Roblox-GUI-Container und -Steuerelemente. Platzieren Sie für Spieler sichtbare Schnittstellen unter der entsprechenden GUI-Hierarchie, verwenden Sie Layout-Objekte für konsistente Abstände und unterstützen Sie Tastatur, Gamepad, Maus und Touch, wo das Erlebnis dies erfordert. Halten Sie Labels lesbar, die Fokusreihenfolge vorhersehbar und wesentliche Aktionen unterscheidbar, ohne sich allein auf Farbe zu verlassen.
Trennen Sie Präsentation von Autorität. Eine lokale Schnittstelle kann eine Anfrage sammeln und eine Antwort anzeigen, sollte aber nicht entscheiden, dass der Spieler ein Administrator ist, oder direkt eine privilegierte Änderung vornehmen. Der Server besitzt die maßgebliche Regel und das Ergebnis. Die UI-Dokumentation und Eingabeleitlinien von Roblox bieten die unterstützten Bausteine.
Imitieren Sie keinen Roblox-Systemprompt oder die Schnittstelle eines anderen Erstellers auf eine Weise, die Spieler irreführen könnte. Halten Sie interne Tools visuell von Konto-, Kauf- oder Plattform-Moderationsoberflächen unterscheidbar. Entfernen Sie Entwicklungssteuerelemente aus dem öffentlichen Zugriff, es sei denn, sie haben einen echten Produktionszweck und vollständige Autorisierung.
Platzieren Sie Berechtigungen und sensible Aktionen auf dem Server
Ein versteckter Button ist keine Zugriffskontrolle. Ebenso wenig eine obskure Tastenkombination, ein umbenanntes Objekt oder eine clientseitige Administratorenliste. Clients können Aktionen anfordern; der Server muss bestimmen, ob eine Anfrage erlaubt ist.
Entwerfen Sie jede privilegierte Aktion mit fünf Prüfungen:
- Identität: Bestimmen Sie, welcher authentifizierte Spieler oder vertrauenswürdige Serverprozess die Anfrage gestellt hat.
- Autorisierung: Vergleichen Sie diese Identität mit einer expliziten Rolle oder Fähigkeit, die vom Erlebnis verwaltet wird.
- Validierung: Prüfen Sie alle übermittelten Werte gegen eine Positivliste, erwarteten Typ, Bereich und aktuellen Spielzustand.
- Missbrauchskontrollen: Begrenzen Sie Häufigkeit und Umfang, sodass ein gültiges Konto die Operation nicht versehentlich oder absichtlich überfluten kann.
- Audit und Wiederherstellung: Zeichnen Sie genug Kontext auf, um zu untersuchen, und bieten Sie wo praktikabel einen Weg, hochwirksame Änderungen rückgängig zu machen.
Die Sicherheitsleitlinien von Roblox betonen, dass der Server entscheidet und dass Remote-Kommunikation validiert werden muss. Es geht nicht darum, einen Remote-Namen zu verbergen oder einen Anti-Exploit-Trick zu erfinden. Es geht darum, das Vertrauen in Client-Eingaben zu minimieren und die Spielregel an der maßgeblichen Grenze durchzusetzen.
Für besonders sensible Operationen trennen Sie Aufgaben. Ein Moderator könnte Chat stummschalten oder einen Spieler in einen sicheren Bereich verschieben, während nur ein Owner-kontrollierter Workflow persistente Wirtschaftsdaten ändern kann. Vermeiden Sie ein einzelnes „Alles ausführen“-Feld. Eng gefasste Befehle sind leichter zu durchdenken, zu testen, zu protokollieren und zu widerrufen.
Verwenden Sie offizielle Debugging-Tools, bevor Sie ein benutzerdefiniertes Panel erstellen
Roblox Studio bietet bereits Tools für viele Entwicklungsfragen. Verwenden Sie Output und Script Analysis für Fehler und Warnungen, den Debugger für kontrollierte Inspektion und die Testmodi von Studio für Client-Server- und Mehrclient-Verhalten. Roblox dokumentiert auch die Developer Console für Laufzeitdiagnosen, die über unterstützte Workflows verfügbar ist.
Eine benutzerdefinierte Debug-Überlagerung ist angemessen, wenn sie projektspezifische Zustände kommuniziert, die integrierte Tools nicht klar darstellen – beispielsweise die aktuelle Rundenphase, einen NPC-Zustandsnamen oder ob ein Test-Fixture geladen wurde. Halten Sie sie standardmäßig schreibgeschützt. Beschränken Sie Entwicklungsanzeigen auf Umgebung und explizite Autorisierung, und stellen Sie sicher, dass sie keine Geheimnisse, private Spielerdaten, Moderationsnotizen oder interne Bezeichner für gewöhnliche Spieler offenlegen.
Temporäre Diagnosen sollten einen Verantwortlichen und eine Entfernungsbedingung haben. Debug-UI, die stillschweigend dauerhaft wird, neigt dazu, sich zu verschieben, veraltete Daten offenzulegen und einen undokumentierten Steuerungspfad zu schaffen. Verfolgen Sie sie wie jede andere Funktion.
Bewerten Sie Studio-Plugins als Code mit Berechtigungen
Studio-Plugins können repetitive Ersteller-Workflows verbessern, aber „Plugin“ bedeutet nicht automatisch sicher. Bevorzugen Sie offizielle Erstellerkanäle von Roblox und Herausgeber, die Sie verifizieren können. Prüfen Sie, was ein Plugin tut, welche Berechtigungen es anfordert, welche Projektinhalte es ändern kann, wie es aktualisiert wird und ob Ihr Team es entfernen oder ersetzen kann.
Testen Sie ein neues Plugin in einer wegwerfbaren Kopie eines Places, nicht in der einzigen Kopie eines Produktionsprojekts. Verwenden Sie Versionskontrolle oder Versionsverlauf, damit Änderungen sichtbar und rückgängig sind. Wenn das Plugin Skripte einfügt oder viele Assets ändert, prüfen Sie den resultierenden Diff. Entfernen Sie Tools, die aufgegeben, unerklärt oder umfangreicher als der Workflow erfordert sind.
Installieren Sie niemals eine Begleitanwendung, Browsererweiterung, ein Zertifikat oder ein „Key-System“ nur, um eine Studio-Funktion zu aktivieren. Deaktivieren Sie nicht die Gerätesicherheit, damit ein Tool läuft. Ein legitimes Ersteller-Utility sollte einen klaren Herausgeber, Dokumentation, Support-Pfad und Berechtigungskonzept haben.
Testen Sie eine Admin- oder Ersteller-UI sicher
Verwenden Sie wenn möglich einen separaten Test-Place oder eine unveröffentlichte Entwicklungsversion. Definieren Sie Testkonten und Rollen bewusst; leihen Sie sich keine Produktionsberechtigungen. Decken Sie dann ab:
- einen autorisierten Benutzer, der jede erlaubte Aktion ausführt;
- einen gewöhnlichen Benutzer, der keine privilegierten Steuerelemente sieht und keine privilegierten Ergebnisse erhält;
- fehlerhafte, fehlende, duplizierte, verzögerte oder außerhalb des gültigen Bereichs liegende Anfragen, die vom Server abgelehnt werden;
- schnelle wiederholte Nutzung, die durch Rate-Limiting begrenzt oder sicher behandelt wird;
- Spielerverbindungen, Serverabschaltungen und fehlgeschlagene dauerhafte Schreibvorgänge;
- Protokolle, die den Akteur, die Aktion, das Ziel, die Zeit und das Ergebnis identifizieren, ohne unnötige private Daten zu speichern;
- Touch, Tastatur, Gamepad, kleiner Bildschirm, Fokus, Kontrast und Lokalisierungsverhalten;
- Rollback oder Wiederherstellung für jede Aktion, die dauerhafte Zustände beschädigen kann.
Teste Verhalten, nicht Geheimhaltung. Ein Panel sollte auch dann sicher bleiben, wenn ein normaler Spieler weiß, dass es existiert, oder eine unerwartete Anfrage sendet. Wenn der Server davon abhängt, dass der Client Implementierungsdetails verbirgt, ist das Design unvollständig.
Eine praktische Architektur für legitime Admin-Oberflächen
Ein wartbares Design hat vier Schichten. Die Ansicht rendert Steuerelemente und Status. Der Client-Controller sammelt Eingaben und sendet eine eingeschränkte Anfrage. Der Server-Handler authentifiziert, autorisiert, validiert, begrenzt die Rate, führt die erlaubte Operation aus und protokolliert das Ergebnis. Die Audit-Schicht unterstützt Überprüfung und Wiederherstellung.
Halte das Anfragevokabular klein: „Starte genehmigte Testrunde“, „Bring diesen Spieler zurück in die Lobby“ oder „Schalte diesen dokumentierten Ereignis-Flag um“ ist sicherer als beliebige Codeausführung. Speichere Konfiguration in einer überprüfbaren Form, halte hochwirksame Fähigkeiten selten und mache Rollenänderungen überprüfbar. Zeige keine Geheimnisse in replizierter Speicherung oder Client-Code an.
Diese Architektur ist bewusst weniger magisch als eine exploit-orientierte GUI. Das ist der Vorteil: Die Grenzen sind explizit, das Verhalten gehört deinem Projekt, und ein anderer Ersteller kann es später warten.
Wenn du bereits ein exploit-orientiertes GUI oder einen Injector heruntergeladen hast
Führe es nicht erneut aus oder befolge Bereinigungsanweisungen, die von derselben Quelle stammen. Sichere von einem vertrauenswürdigen Gerät aus das Roblox-Konto und die verknüpfte E-Mail, überprüfe Zwei-Faktor-Authentifizierung und aktive Sitzungen, entferne ungewohnte Erweiterungen oder Geräteprofile über normale Betriebssystemprozesse, und führe einen renommierten Sicherheitsscan durch. Kontaktiere Roblox Support über die offizielle Website, falls der Kontozugriff oder Transaktionen betroffen sein könnten.
Bewahre nur das minimal notwendige sichere Beweismaterial für eine Meldung auf, wie die Quell-URL oder Nachrichtenreferenz. Gebe keine Passwörter, Cookies, Sitzungsdaten, Backup-Codes oder private Protokolle in öffentlichen Kanälen preis. Falls das Gerät einer Schule, einem Arbeitgeber oder einem Familienmitglied gehört, informiere die verantwortliche Person oder das Sicherheitsteam. Roblox' Kontosicherheitshinweise erklären die grundlegenden Schutzschritte.
Kernaussage
Die sichere Alternative zu einem Exploit-GUI ist kein anderes unautorisiertes GUI. Es ist ein abgegrenztes Ersteller-Tool, das in Roblox Studio gebaut wird: dokumentierte UI-Komponenten, serverseitige Autorität, eingeschränkte Berechtigungen, offizielle Debugging-Workflows, sorgfältig überprüfte Plugins, wiederholbare Tests und überprüfbare Wiederherstellung. Beginne mit der genauen Aufgabe, verwende das kleinste unterstützte Tool und mache jede privilegierte Aktion sicher, auch wenn der Client nicht vertrauenswürdig ist.
FAQs
Was ist die sicherste Alternative zu einem Roblox-Exploit-GUI?
Baue die erforderliche Oberfläche in Roblox Studio mit dokumentierten GUI-Objekten und serverseitigen Berechtigungen. Verwende integrierte Debugging- und Testtools, wenn ein benutzerdefiniertes Panel nicht erforderlich ist.
Kann ein LocalScript bestimmen, wer ein Administrator ist?
Nein. Ein Client kann Steuerelemente anzeigen und eine Aktion anfordern, aber Server-Code muss den Spieler authentifizieren, die spezifische Fähigkeit autorisieren, alle Werte validieren und das Ergebnis erzwingen.
Sind Roblox-Studio-Plugins immer sicher?
Nein. Überprüfe den Herausgeber und die Dokumentation, prüfe angeforderte Berechtigungen und resultierende Änderungen, teste in einer wegwerfbaren Projektkopie, und halte einen Rollback-Pfad bereit.
Sollte ich einen Admin-Remote oder Button als Sicherheit verstecken?
Ein verstecktes Interface ist keine Autorisierung. Gestalte den Server so, dass unerwartete oder nicht autorisierte Anfragen abgelehnt werden, selbst wenn ein Spieler weiß, dass die Steuerung existiert.
Was sollte ich tun, nachdem ich ein verdächtiges Roblox-Tool ausgeführt habe?
Höre auf, es zu verwenden, sichere Roblox und verknüpfte E-Mail-Konten von einem vertrauenswürdigen Gerät, überprüfe Sitzungen und Zwei-Faktor-Authentifizierung, entferne ungewohnte Erweiterungen über normale Geräteverfahren, führe einen renommierten Scan durch, und wende dich bei Bedarf an den offiziellen Support.