Puntos clave
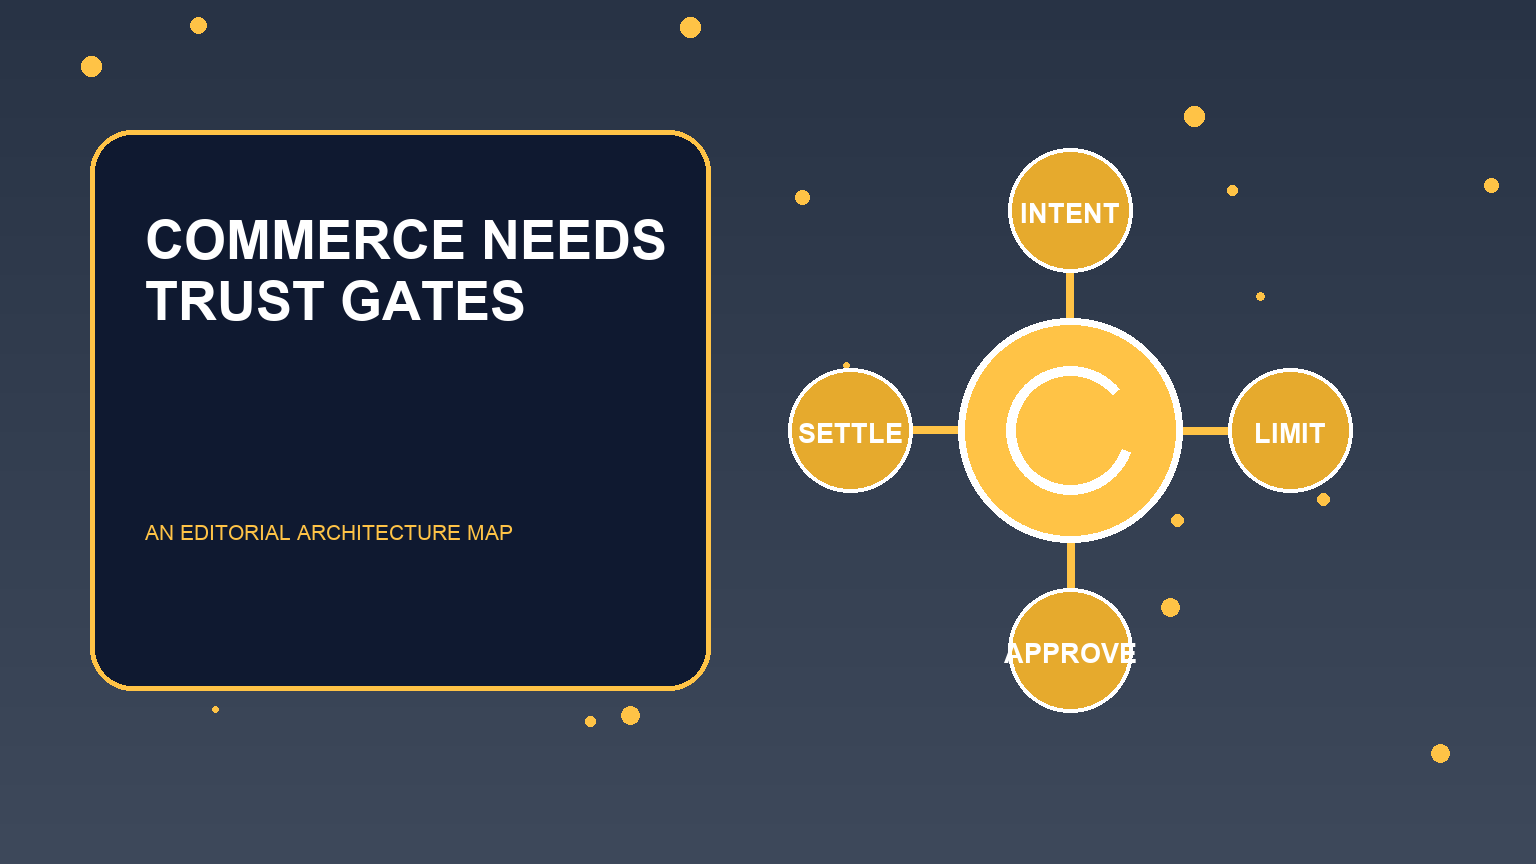
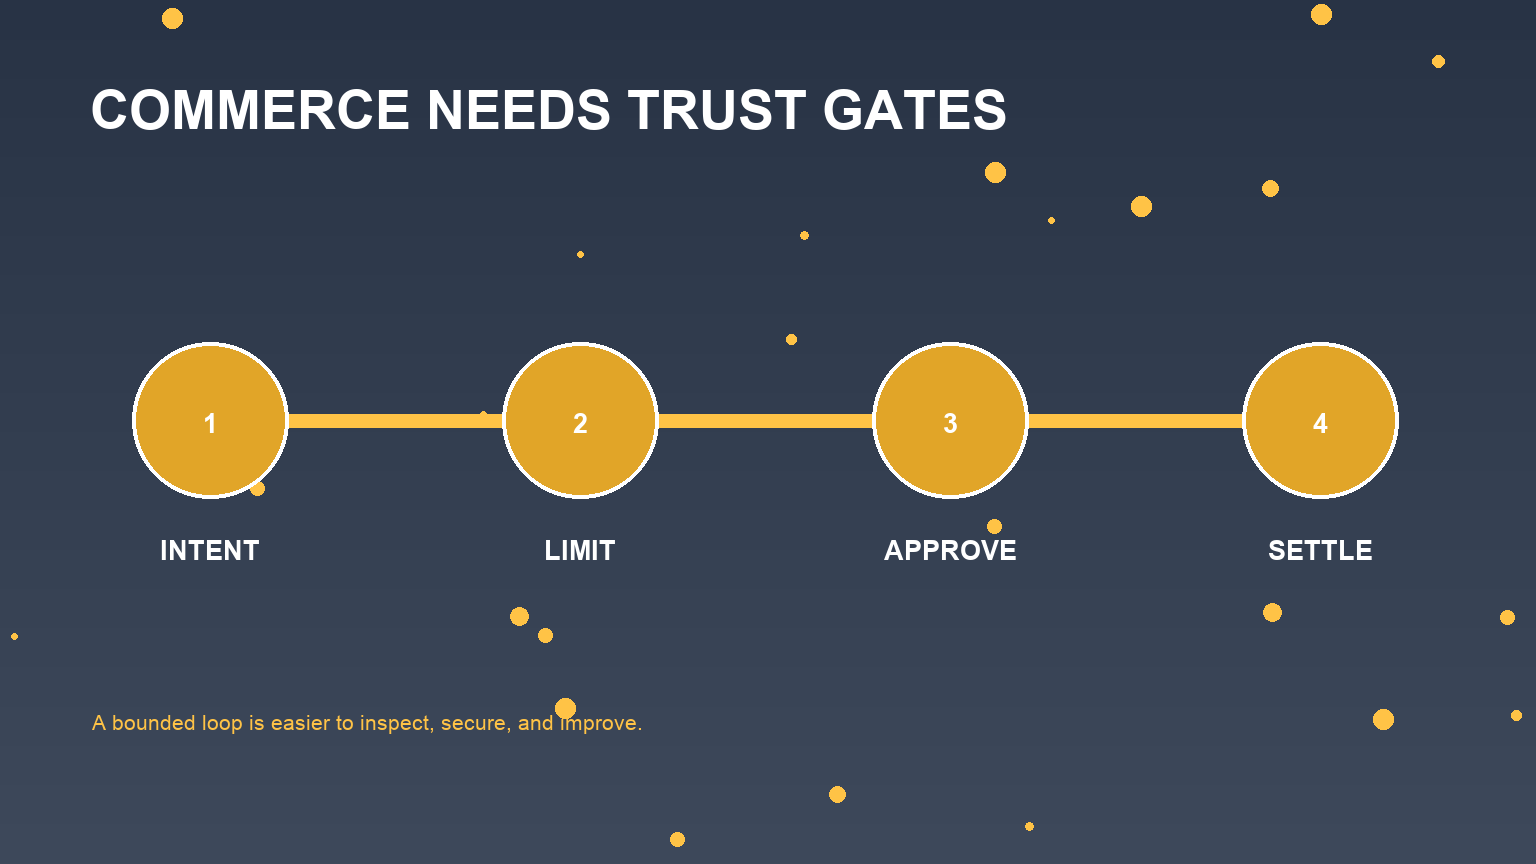
- El modelado de amenazas del comercio agéntico debe cubrir más que la seguridad de los pagos. Un agente puede ser manipulado antes del checkout mediante datos de producto envenenados, durante la ejecución mediante herramientas con privilegios excesivos y después de la compra mediante devoluciones fraudulentas o cambios en el estado del fulfillment. El diseño más seguro separa recomendación, preparación del carrito, aprobación, autorización del pago y acciones poscompra.
El modelado de amenazas del comercio agéntico debe cubrir más que la seguridad de los pagos. Un agente puede ser manipulado antes del checkout mediante datos de producto envenenados, durante la ejecución mediante herramientas con privilegios excesivos y después de la compra mediante devoluciones fraudulentas o cambios en el estado del fulfillment. El diseño más seguro separa recomendación, preparación del carrito, aprobación, autorización del pago y acciones poscompra.
Mapea activos, actores y momentos irreversibles
Enumera primero los activos: identidad de la cuenta, direcciones, tokens de pago, saldos de fidelidad, historial de compras, presupuestos, credenciales de comerciantes, contenido del catálogo y comprobantes de aprobación. Después mapea a los actores: comprador, proveedor del agente, proveedor del modelo, comerciante, marketplace, procesador de pagos, socio de fulfillment y atacantes que controlan contenido o cuentas.
Marca las transiciones irreversibles o costosas: realizar un pedido, liberar un pago, compartir datos personales, aceptar condiciones, cambiar la entrega e iniciar una devolución. El modelo de amenazas debe mostrar quién autoriza cada transición y qué evidencia se registra. La comodidad no puede sustituir una responsabilidad explícita.
Prompt injection a través del contenido comercial
Las descripciones de productos, reseñas, mensajes de vendedores y páginas de soporte son entradas no confiables. Un atacante puede insertar instrucciones para que el agente ignore límites presupuestarios, revele contexto, prefiera a un vendedor o llame a una herramienta no relacionada. Limpiar el texto visible no basta porque el modelo sigue interpretando el lenguaje.
Mantén el contenido recuperado en un canal de datos con etiquetas de origen. El contenido del comerciante nunca debe modificar la política del sistema ni los permisos de las herramientas. Permite solo los campos aprobados para el ranking, valida las ofertas contra API confiables y exige comprobaciones independientes de precio, identidad del vendedor, stock, envío, impuestos y condiciones de devolución antes de aprobar.
Identidad, autorización y deputy confundido
Un agente que actúa por un usuario puede convertirse en un deputy confundido si un comerciante o un documento inyectado lo convence de usar la autoridad del usuario para otro fin. Usa credenciales vinculadas a la audiencia y de corta duración, y separa las identidades para navegación, creación del carrito y pago. Aplica el alcance de la cuenta y del tenant en código determinista.
La aprobación debe vincular al comerciante exacto, los artículos, cantidades, total, moneda, clase de dirección y condiciones materiales. Si cambia algún campo, vuelve a preguntar. No aceptes una declaración generada por el modelo como «el usuario aprobó» como prueba. El servicio de autorización debe verificar un recibo firmado o del servidor.
Integridad del precio, inventario y transacción
El estado del catálogo cambia rápido. Una cotización obsoleta puede causar totales inesperados o artículos no disponibles. Usa un patrón de preparación y confirmación: crea un carrito o intención de pago, muestra las condiciones finales y confirma dentro de una ventana de expiración. Verifica la respuesta y consulta el estado del pedido después de timeouts inciertos. Las claves de idempotencia evitan compras duplicadas.
Define presupuestos por pedido, día, comerciante y categoría cuando corresponda. Detecta cambios de envío inusuales, tarjetas regalo, productos para reventa, reintentos repetidos y cambios rápidos de cuenta. Las reglas de riesgo deben producir bloqueos explicables y una vía de escalado humano, en lugar de dejar que el modelo negocie silenciosamente alrededor de los controles.
Privacidad, manipulación y riesgo de ranking
La intención de compra revela preferencias y circunstancias sensibles. Minimiza los datos compartidos con comerciantes, aísla los perfiles y aplica límites de conservación. Evita colocar el historial completo de compras o datos de pago en el contexto del modelo. Ofrece controles de personalización y explica qué señales afectaron a una recomendación.
Los incentivos comerciales crean riesgos de ranking. La colocación patrocinada, los ingresos de afiliación y las comisiones de comerciantes no deben disfrazarse de razonamiento neutral. Separa la elegibilidad, el ranking y la lógica de divulgación. Comprueba si descripciones maliciosas o comisiones mayores pueden anular las restricciones del usuario.
Controles poscompra y preparación ante incidentes
Las amenazas continúan después del checkout: redirección de entregas, suplantación del soporte, reembolsos fraudulentos, altas en suscripciones y abuso de devoluciones. Aplica una autorización nueva a los cambios poscompra importantes. Confirma los canales y endpoints de los comerciantes y muestra al usuario un historial claro de pedidos y acciones.
Realiza ejercicios de mesa para comerciantes comprometidos, tokens filtrados, catálogos envenenados, pedidos duplicados y caídas del proveedor de pagos. Mantén interruptores de apagado por comerciante, herramienta y acción. Conserva registros respetuosos con la privacidad y recibos de disputas. La seguridad es más sólida cuando el equipo puede detener, explicar, revertir y compensar una acción del agente.
Hoja de trabajo de implementación
Organiza un taller de modelado de amenazas con producto, seguridad, pagos, fraude, privacidad, soporte y operaciones. Sigue una compra desde la solicitud hasta la recomendación, cotización, aprobación, pago, fulfillment y devolución. En cada límite registra datos, identidad, autoridad, control del atacante, frescura y recuperación. Convierte los riesgos principales en pruebas y reglas de monitorización. La puerta de lanzamiento debe incluir prevención de pedidos duplicados, vinculación de aprobaciones, verificación del vendedor y del total, minimización de datos, autorización poscompra y un interruptor de apagado probado.
Preguntas frecuentes
What is the main threat in agentic commerce?
No existe una sola amenaza. Las clases importantes incluyen prompt injection, identidad con privilegios excesivos, datos de catálogo manipulados, estado transaccional obsoleto, ejecución duplicada, filtración de privacidad, conflictos de ranking y fraude poscompra.
How should purchase approval work?
Vincula la aprobación al comerciante exacto, artículos, cantidades, total, moneda, condiciones materiales y expiración. Cualquier cambio material debe invalidar la aprobación.
Can product descriptions be trusted by an agent?
No. Trata las descripciones, reseñas, mensajes de vendedores y páginas de soporte como datos no confiables que no pueden cambiar la política ni los permisos de las herramientas.
How are duplicate orders prevented?
Usa claves de idempotencia, flujos de preparación y confirmación, verificación del estado después de timeouts y un libro mayor de transacciones duradero.