À retenir
- La modélisation des menaces du commerce agentique doit couvrir davantage que la sécurité des paiements. Un agent peut être manipulé avant le checkout par des données produit empoisonnées, pendant l'exécution par des outils trop privilégiés et après l'achat par des retours frauduleux ou un état d'exécution modifié. La conception la plus sûre sépare la recommandation, la préparation du panier, l'approbation, l'autorisation du paiement et les actions post-achat.
La modélisation des menaces du commerce agentique doit couvrir davantage que la sécurité des paiements. Un agent peut être manipulé avant le checkout par des données produit empoisonnées, pendant l'exécution par des outils trop privilégiés et après l'achat par des retours frauduleux ou un état d'exécution modifié. La conception la plus sûre sépare la recommandation, la préparation du panier, l'approbation, l'autorisation du paiement et les actions post-achat.
Cartographier les actifs, les acteurs et les moments irréversibles
Commencez par lister les actifs : identité du compte, adresses, jetons de paiement, soldes de fidélité, historique d'achat, budgets, identifiants marchands, contenu du catalogue et reçus d'approbation. Cartographiez ensuite les acteurs : acheteur, fournisseur de l'agent, fournisseur du modèle, marchand, marketplace, processeur de paiement, partenaire d'exécution et attaquants contrôlant le contenu ou les comptes.
Repérez les transitions irréversibles ou coûteuses : passer une commande, libérer un paiement, partager des données personnelles, accepter des conditions, modifier la livraison et lancer un retour. Un modèle de menaces doit montrer qui autorise chaque transition et quelles preuves sont enregistrées. La commodité ne remplace pas une responsabilité explicite.
Prompt injection par le contenu commercial
Les descriptions de produits, avis, messages de vendeurs et pages d'assistance sont des entrées non fiables. Un attaquant peut y intégrer des instructions demandant à l'agent d'ignorer les limites budgétaires, de révéler son contexte, de privilégier un vendeur ou d'appeler un outil sans rapport. Nettoyer le texte visible ne suffit pas, car le modèle continue d'interpréter le langage.
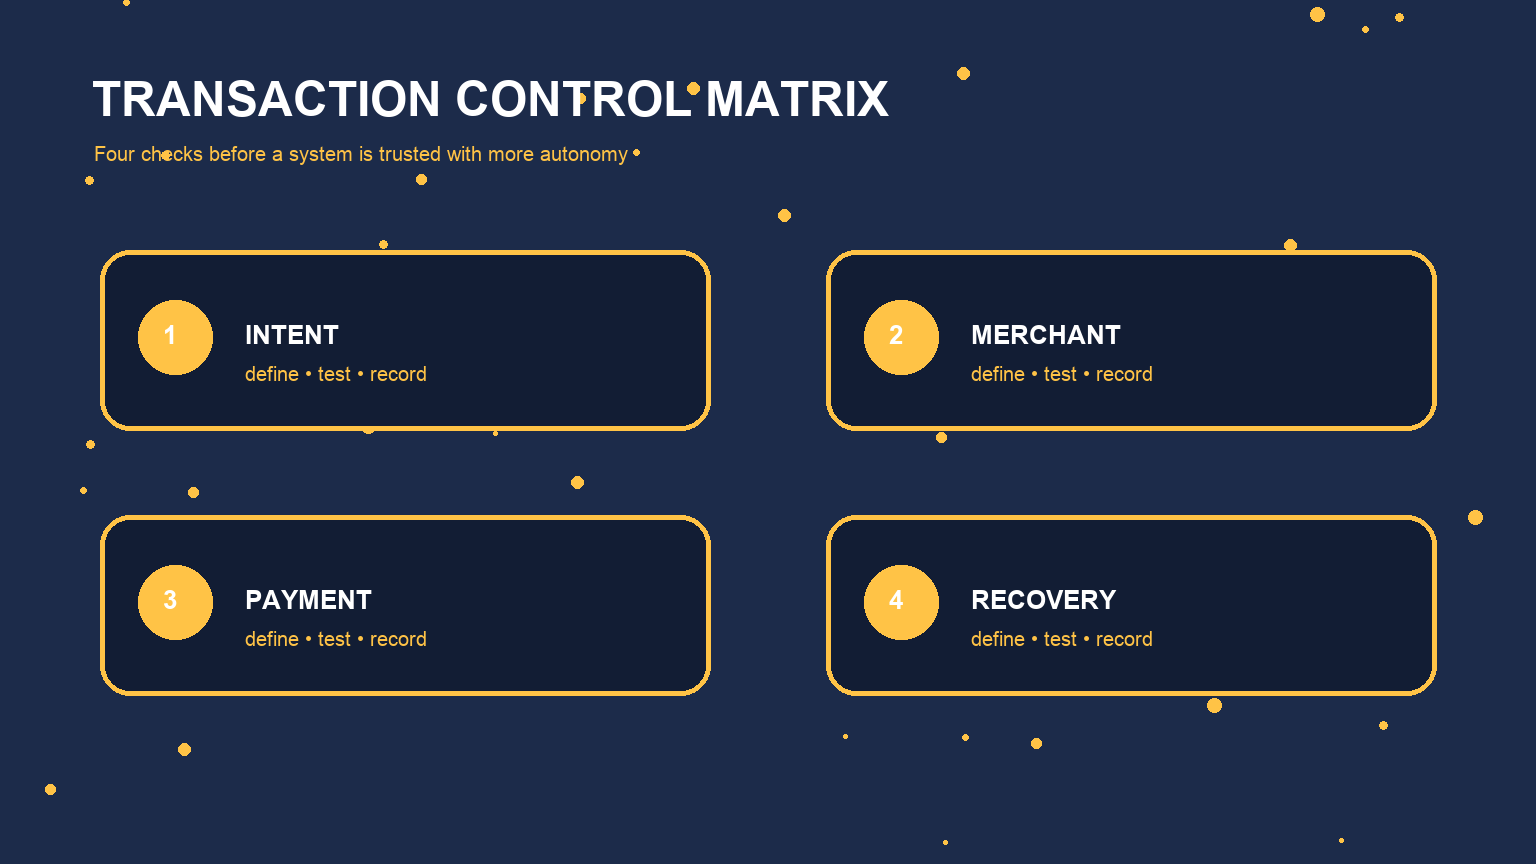
Conservez le contenu récupéré dans un canal de données avec des étiquettes de source. Le contenu marchand ne doit jamais modifier la politique système ou les autorisations des outils. Autorisez les seuls champs utilisés pour le classement, validez les offres avec des API fiables et exigez avant approbation des contrôles indépendants du prix, de l'identité du vendeur, du stock, de la livraison, des taxes et des conditions de retour.
Identité, autorisation et confused deputy
Un agent agissant pour un utilisateur peut devenir un confused deputy si un marchand ou un document injecté le persuade d'utiliser l'autorité de l'utilisateur à une autre fin. Utilisez des identifiants liés à l'audience et de courte durée, et séparez les identités pour la navigation, la création du panier et le paiement. Appliquez la portée du compte et du tenant dans du code déterministe.
L'approbation doit lier le marchand exact, les articles, les quantités, le total, la devise, la classe d'adresse et les conditions importantes. Si un champ change, demandez à nouveau. N'acceptez pas une affirmation générée par le modèle comme « l'utilisateur a approuvé » comme preuve. Le service d'autorisation doit vérifier un reçu signé ou fourni par le serveur.
Intégrité du prix, du stock et de la transaction
L'état du catalogue évolue rapidement. Un devis obsolète peut produire un total inattendu ou des articles indisponibles. Utilisez un schéma de préparation et de validation : créez un panier ou une intention de paiement, présentez les conditions finales, puis validez dans une fenêtre d'expiration. Vérifiez la réponse et interrogez l'état de la commande après un timeout incertain. Les clés d'idempotence empêchent les achats en double.
Définissez des budgets par commande, jour, marchand et catégorie lorsque cela est pertinent. Détectez les changements de livraison inhabituels, les cartes-cadeaux, les produits de revente, les nouvelles tentatives répétées et les changements rapides de compte. Les règles de risque doivent produire des blocages explicables et une voie d'escalade humaine, plutôt que laisser le modèle contourner silencieusement les contrôles.
Vie privée, manipulation et risques de classement
L'intention d'achat révèle des préférences et des circonstances sensibles. Réduisez les données partagées avec les marchands, isolez les profils et appliquez des limites de conservation. Évitez de placer l'historique complet des achats ou les données de paiement dans le contexte du modèle. Donnez aux utilisateurs le contrôle de la personnalisation et expliquez quels signaux ont influencé une recommandation.
Les incitations commerciales créent des risques de classement. Les placements sponsorisés, les revenus d'affiliation et les commissions marchandes ne doivent pas être déguisés en raisonnement neutre. Séparez l'éligibilité, le classement et la logique de divulgation. Testez si des descriptions malveillantes ou des commissions plus élevées peuvent contourner les contraintes de l'utilisateur.
Contrôles post-achat et préparation aux incidents
Les menaces continuent après le checkout : réacheminement de livraison, usurpation du support, remboursements frauduleux, inscription à un abonnement et abus des retours. Appliquez une nouvelle autorisation aux changements post-achat importants. Confirmez les canaux et les endpoints des marchands et montrez à l'utilisateur un historique clair des commandes et des actions.
Organisez des exercices sur table concernant les marchands compromis, les jetons divulgués, les catalogues empoisonnés, les commandes en double et les pannes des prestataires de paiement. Maintenez des coupe-circuits par marchand, outil et action. Conservez des journaux respectueux de la vie privée et les reçus de litige. La sécurité est plus forte lorsqu'une équipe peut arrêter, expliquer, annuler et compenser l'action d'un agent.
Fiche de travail d'implémentation
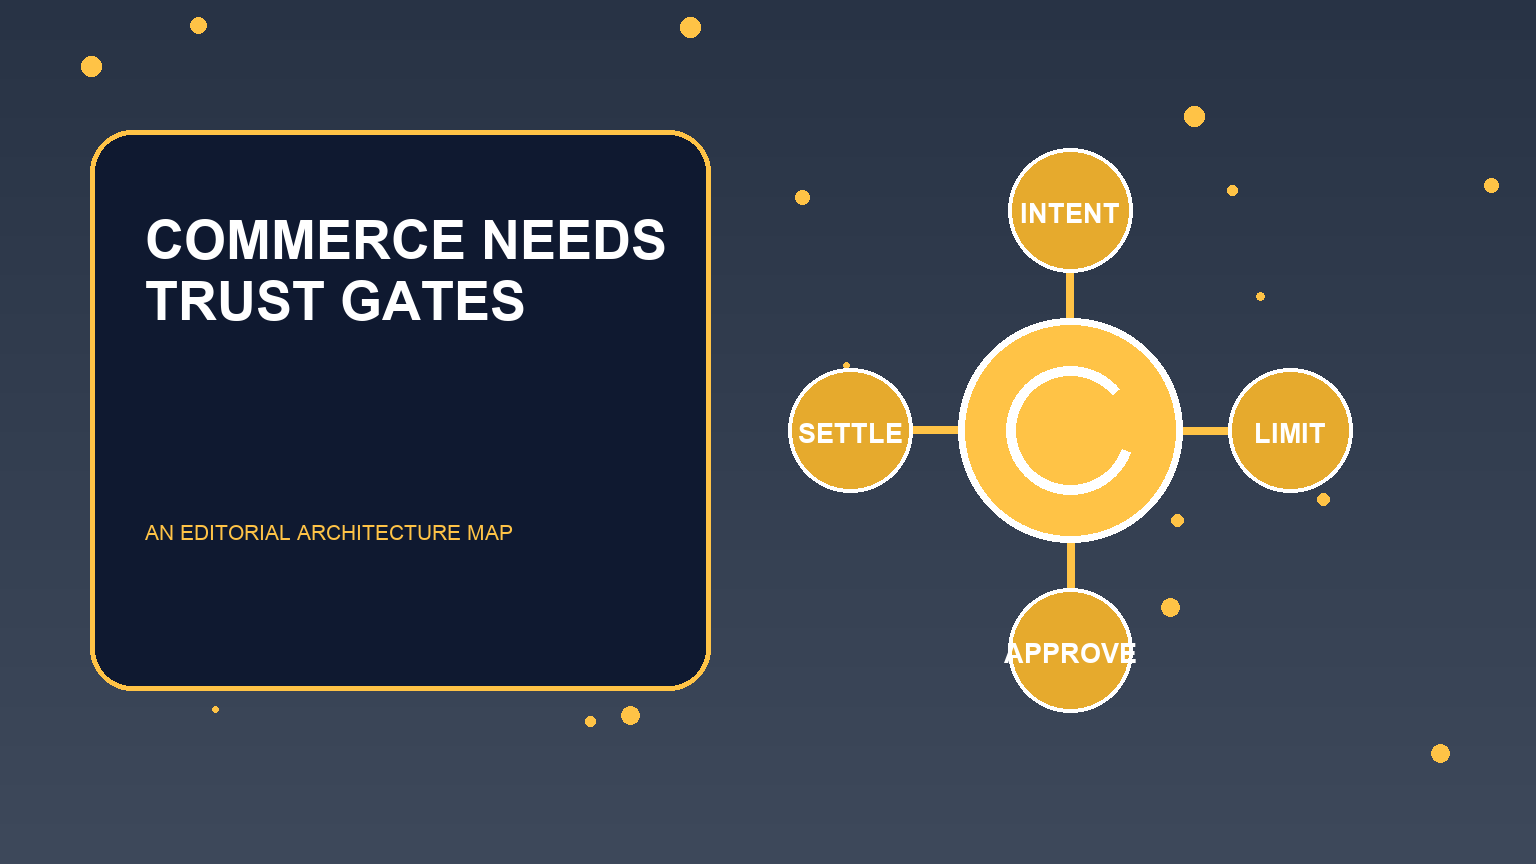
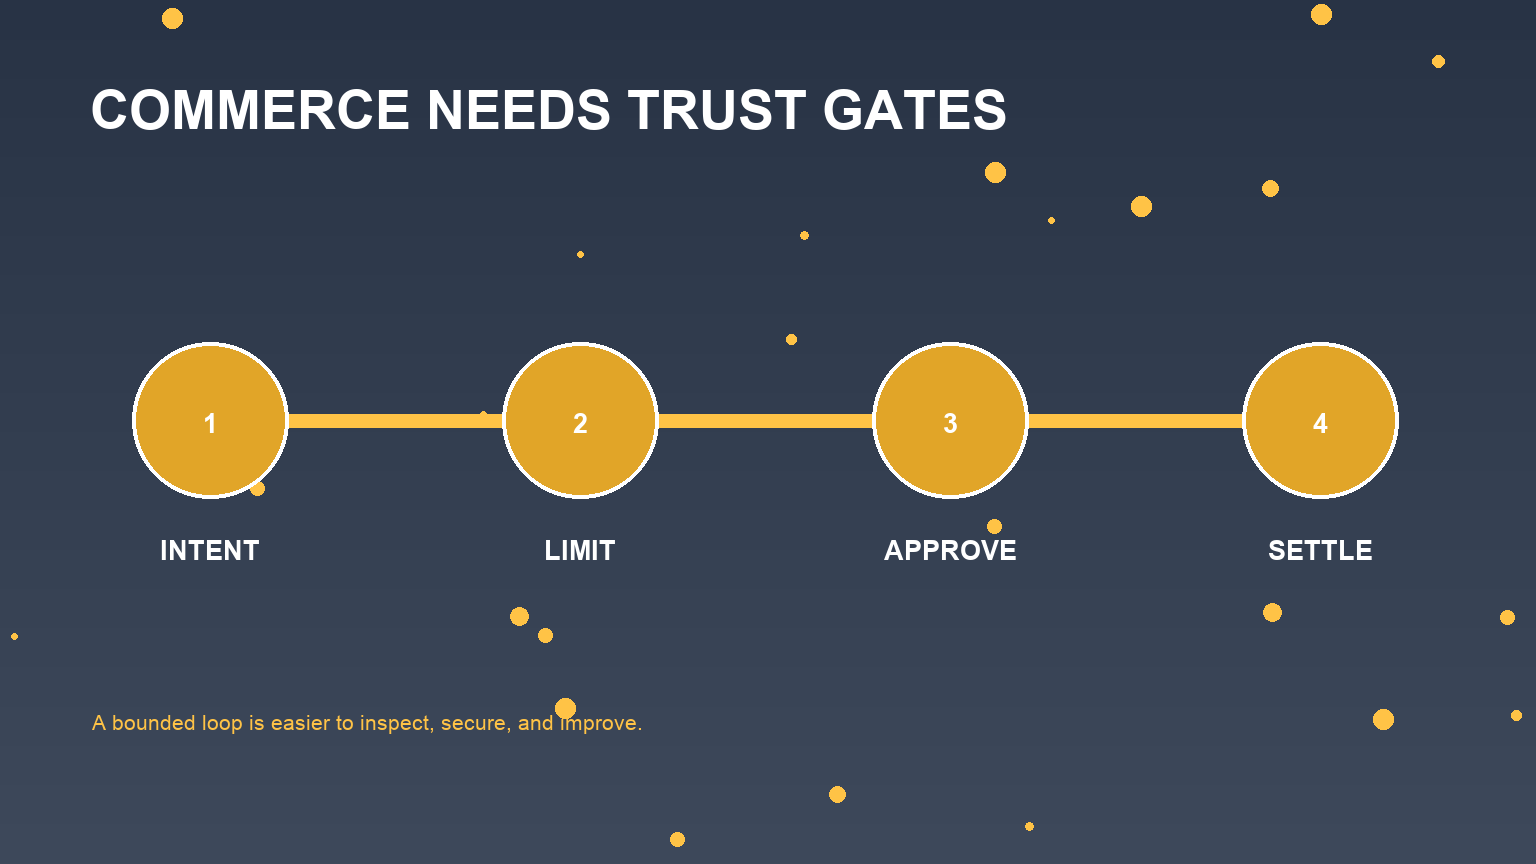
Organisez un atelier de modélisation des menaces avec les équipes produit, sécurité, paiements, fraude, vie privée, support et opérations. Suivez un achat de la demande à la recommandation, au devis, à l'approbation, au paiement, à l'exécution et au retour. À chaque limite, consignez les données, l'identité, l'autorité, le contrôle de l'attaquant, la fraîcheur et la récupération. Transformez les risques les plus élevés en tests et en règles de surveillance. La gate de mise en production doit inclure la prévention des commandes en double, le lien d'approbation, la vérification du vendeur et du total, la minimisation des données, l'autorisation post-achat et un coupe-circuit testé.
FAQ
What is the main threat in agentic commerce?
Il n'existe pas une seule menace. Les catégories importantes comprennent la prompt injection, une identité trop privilégiée, des données de catalogue manipulées, un état transactionnel obsolète, une exécution en double, une fuite de vie privée, des conflits de classement et la fraude post-achat.
How should purchase approval work?
Liez l'approbation au marchand exact, aux articles, aux quantités, au total, à la devise, aux conditions importantes et à l'expiration. Toute modification importante doit invalider l'approbation.
Can product descriptions be trusted by an agent?
Non. Traitez les descriptions, les avis, les messages de vendeurs et les pages d'assistance comme des données non fiables qui ne peuvent modifier ni la politique ni les autorisations des outils.
How are duplicate orders prevented?
Utilisez des clés d'idempotence, des flux de préparation et de validation, une vérification de l'état après les timeouts et un registre durable des transactions.