重要なポイント
- エージェント型コマースの脅威モデリングは、決済セキュリティだけを対象にしてはいけません。エージェントは、チェックアウト前には汚染された商品データによって、実行中には過剰な権限を持つツールによって、購入後には不正な返品やフルフィルメント状態の変更によって操作される可能性があります。最も安全なのは、推薦、カート準備、承認、決済認可、購入後の操作を分離する設計です。
エージェント型コマースの脅威モデリングは、決済セキュリティだけを対象にしてはいけません。エージェントは、チェックアウト前には汚染された商品データによって、実行中には過剰な権限を持つツールによって、購入後には不正な返品やフルフィルメント状態の変更によって操作される可能性があります。最も安全なのは、推薦、カート準備、承認、決済認可、購入後の操作を分離する設計です。
資産、アクター、不可逆な瞬間を整理する
まず資産を列挙します。アカウントのアイデンティティ、住所、決済トークン、ロイヤルティ残高、購入履歴、予算、販売者の認証情報、カタログ内容、承認レシートです。次に、購入者、エージェント提供者、モデル提供者、販売者、マーケットプレイス、決済処理業者、フルフィルメント事業者、コンテンツやアカウントを管理する攻撃者などのアクターを整理します。
注文の確定、決済の解放、個人データの共有、規約への同意、配送変更、返品開始など、不可逆または高コストな遷移を示します。脅威モデルには、各遷移を誰が認可し、どの証拠を記録するかを含めます。便利さを明確な責任の代わりにしてはいけません。
コマースコンテンツを通じたプロンプトインジェクション
商品説明、レビュー、販売者メッセージ、サポートページは信頼できない入力です。攻撃者は、予算上限の無視、コンテキストの開示、特定販売者の優先、無関係なツールの呼び出しをエージェントに指示する文章を埋め込めます。表示テキストを消毒するだけでは不十分です。モデルは言語を解釈し続けるからです。
取得したコンテンツは、出典ラベル付きのデータチャネルに隔離します。販売者のコンテンツがシステムポリシーやツール権限を変更することは決して許可しません。ランキングに使うフィールドを許可リスト化し、信頼できるAPIでオファーを検証し、承認前に価格、販売者の身元、在庫、送料、税、返品条件を独立して確認します。
アイデンティティ、認可、混乱した代理人
ユーザーのために動くエージェントは、販売者や注入された文書に説得され、ユーザーの権限を別の目的に使うと、混乱した代理人になる可能性があります。対象者に結び付いた短命の認証情報を使い、閲覧、カート作成、決済には別のアイデンティティを割り当てます。テナントとアカウントの範囲は決定論的なコードで強制します。
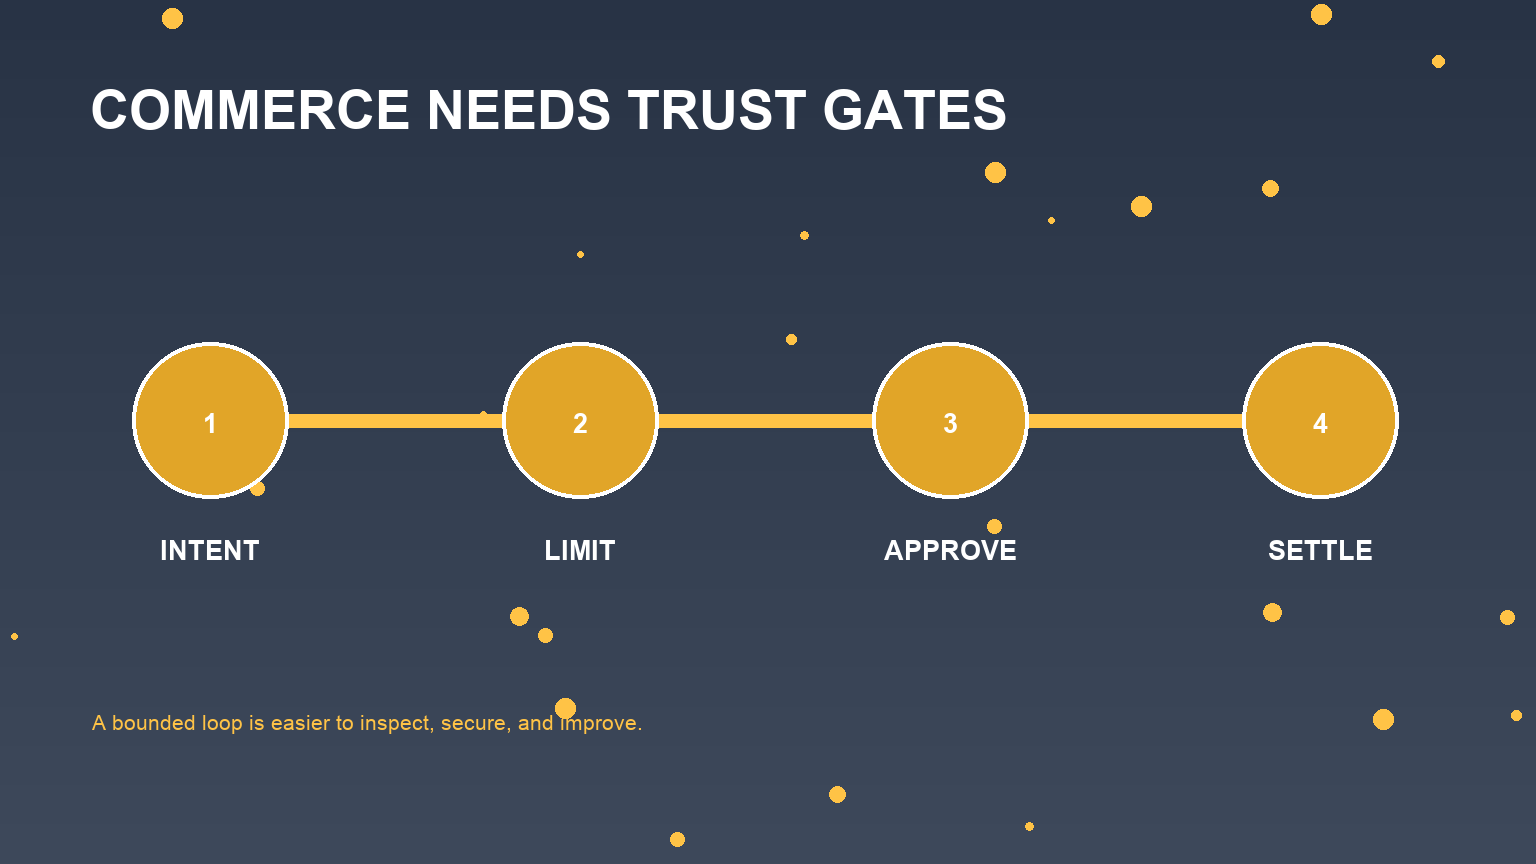
承認は、正確な販売者、商品、数量、合計額、通貨、住所区分、重要な条件に結び付けます。どれかが変わったら、もう一度確認します。「ユーザーが承認した」というモデル生成文を証拠として受け入れてはいけません。認可サービスは署名付き、またはサーバー側のレシートを検証します。
価格、在庫、取引の完全性
カタログの状態はすぐに変わります。古い見積もりは予想外の合計額や在庫切れを引き起こします。準備とコミットのパターンを使い、カートまたは決済インテントを作成し、最終条件を表示して、有効期限内にコミットします。応答を検証し、不確かなタイムアウトの後は注文状態を問い合わせます。冪等性キーで二重購入を防ぎます。
注文、日、販売者、必要に応じてカテゴリごとに予算を設定します。異常な配送変更、ギフトカード、転売品、繰り返しの再試行、急速なアカウント切り替えを検知します。リスクルールは説明可能なブロックと人へのエスカレーション経路を作り、モデルが制御を黙って回避する状態を避けます。
プライバシー、操作、ランキングのリスク
購買意図からは、機微な好みや状況が分かります。販売者に共有するデータを最小化し、プロフィールを分離し、保持期間を制限します。完全な購入履歴や決済情報をモデルコンテキストに入れないでください。パーソナライズをユーザーが制御できるようにし、推薦に影響したシグナルを説明します。
商業的なインセンティブはランキングの脅威を生みます。スポンサー掲載、アフィリエイト収益、販売者手数料を中立的な推論に見せかけてはいけません。適格性、ランキング、開示のロジックを分離し、悪意ある説明や高い手数料がユーザーの制約を上書きできないかテストします。
購入後の制御とインシデント対応
脅威はチェックアウト後も続きます。配送の付け替え、サポート担当者のなりすまし、不正な返金、サブスクリプション登録、返品 abuse などです。重要な購入後の変更には新たな認可を適用します。チャネルと販売者のエンドポイントを確認し、注文と操作の履歴をユーザーに明確に示します。
侵害された販売者、漏洩したトークン、汚染されたカタログ、二重注文、決済プロバイダーの停止を想定した机上演習を行います。販売者、ツール、操作ごとのキルスイッチを用意し、プライバシーに配慮したログと紛争レシートを保存します。チームがエージェントの操作を停止、説明、取り消し、補償できるとき、セキュリティは最も強くなります。
実装ワークシート
プロダクト、セキュリティ、決済、不正対策、プライバシー、サポート、運用の担当者で脅威モデリングのワークショップを行います。リクエストから推薦、見積もり、承認、決済、フルフィルメント、返品まで、1件の購入を追跡します。各境界でデータ、アイデンティティ、権限、攻撃者の制御、鮮度、復旧を記録します。最大のリスクをテストと監視ルールに変えます。リリースゲートには、二重注文防止、承認の拘束、販売者と合計額の検証、プライバシー最小化、購入後の認可、実行済みのキルスイッチを含めます。
よくある質問
What is the main threat in agentic commerce?
脅威は1種類ではありません。重要な分類には、プロンプトインジェクション、過剰な権限を持つアイデンティティ、改ざんされたカタログデータ、古い取引状態、二重実行、プライバシー漏洩、ランキングの衝突、購入後の不正があります。
How should purchase approval work?
承認を正確な販売者、商品、数量、合計額、通貨、重要な条件、有効期限に結び付けます。重要な変更があれば承認を無効にします。
Can product descriptions be trusted by an agent?
いいえ。説明、レビュー、販売者メッセージ、サポートページは、ポリシーやツール権限を変更できない信頼できないデータとして扱います。
How are duplicate orders prevented?
冪等性キー、準備とコミットのフロー、タイムアウト後の状態検証、永続的な取引台帳を使います。