核心要点
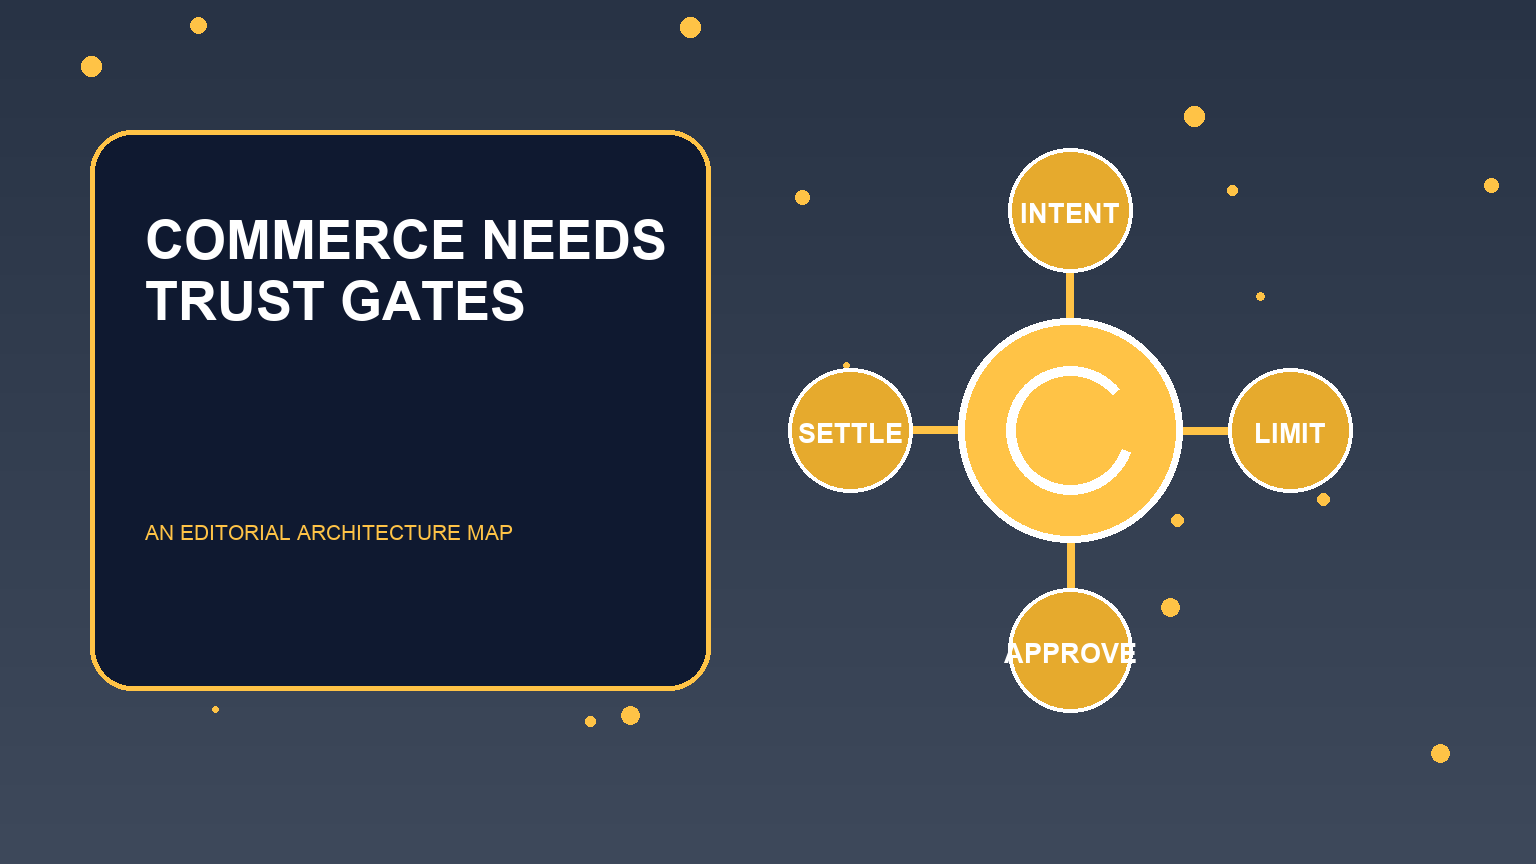
- 智能体电商威胁建模不能只覆盖支付安全。智能体可能在结账前受到被污染的商品数据操纵,在执行过程中受到权限过大的工具操纵,也可能在购买后受到欺诈性退货或履约状态变更的影响。最安全的设计是将推荐、购物车准备、审批、支付授权和购后操作分开。
智能体电商威胁建模不能只覆盖支付安全。智能体可能在结账前受到被污染的商品数据操纵,在执行过程中受到权限过大的工具操纵,也可能在购买后受到欺诈性退货或履约状态变更的影响。最安全的设计是将推荐、购物车准备、审批、支付授权和购后操作分开。
梳理资产、参与者与不可逆节点
先列出资产:账户身份、地址、支付令牌、忠诚度余额、购买历史、预算、商家凭据、目录内容和审批回执。然后梳理参与者,包括购物者、智能体提供商、模型提供商、商家、市场平台、支付处理商、履约合作方,以及控制内容或账户的攻击者。
标记不可逆或代价高昂的转换:下单、放行支付、分享个人数据、接受条款、修改配送和发起退货。威胁模型应说明谁授权每次转换,以及记录了哪些证据。便利性不能替代明确的责任归属。
通过电商内容进行提示词注入
商品描述、评价、卖家消息和支持页面都是不可信输入。攻击者可能嵌入指令,让智能体忽略预算限制、泄露上下文、偏好某个卖家或调用无关工具。仅清理可见文本并不够,因为模型仍会解释语言。
将检索到的内容放在带有来源标签的数据通道中。绝不能让商家内容修改系统策略或工具权限。将排名使用的字段加入允许列表,使用可信 API 验证优惠,并在审批前独立检查价格、卖家身份、库存、配送、税费和退货条款。
身份、授权与混淆代理
代表用户行动的智能体可能成为混淆代理:商家或注入的文档会诱使它把用户权限用于其他目的。使用与受众绑定且短时有效的凭据,并为浏览、购物车创建和支付分配不同身份。通过确定性代码强制租户和账户范围。
审批必须绑定确切的商家、商品、数量、总额、货币、地址类别和重要条款。任何字段发生变化都要重新询问。不要把模型生成的“用户已批准”之类表述当作证据。授权服务应验证签名回执或服务器端回执。
价格、库存与交易完整性
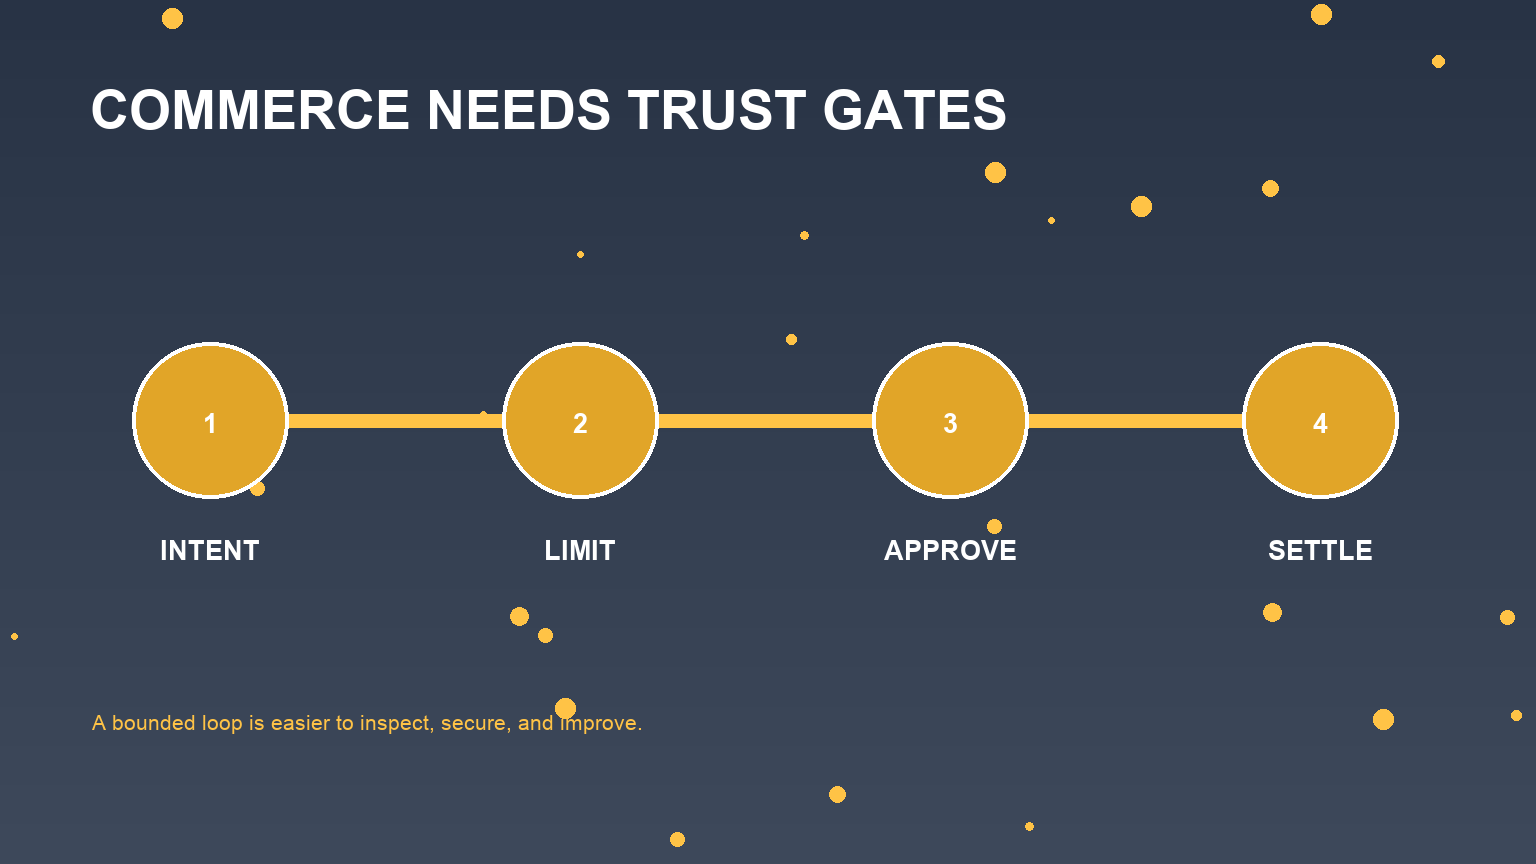
目录状态变化很快。过期报价可能导致总额异常或商品缺货。采用准备后提交模式:创建购物车或支付意图,展示最终条款,并在有效期内提交。验证响应,并在不确定的超时后查询订单状态。幂等键可以防止重复购买。
按订单、日期、商家和适用的类别设置预算。检测异常配送变更、礼品卡、转售商品、重复重试和快速切换账户。风险规则应生成可解释的拦截和人工升级路径,而不是让模型悄悄绕过控制。
隐私、操纵与排名风险
购物意图会暴露敏感偏好和处境。尽量减少与商家分享的数据,隔离用户画像,并设置保留期限。不要把完整购买历史或支付细节放入模型上下文。让用户控制个性化,并解释哪些信号影响了推荐。
商业激励会带来排名威胁。赞助展示、联盟收入和商家佣金不能伪装成中立推理。分离资格判断、排名和披露逻辑。测试恶意描述或更高佣金是否会覆盖用户限制。
购后控制与事件响应准备
威胁会持续到结账之后:改道配送、冒充客服、欺诈退款、订阅注册和滥用退货。对重要的购后变更重新进行授权。确认渠道和商家端点,并向用户展示清晰的订单与操作历史。
针对商家被攻陷、令牌泄露、目录被污染、重复订单和支付提供商中断开展桌面演练。按商家、工具和操作维护停止开关。保留兼顾隐私的日志和争议回执。只有当团队能够停止、解释、撤销并补偿智能体操作时,安全性才真正稳固。
实施工作表
与产品、安全、支付、反欺诈、隐私、支持和运营团队开展威胁建模工作坊。追踪一次从请求到推荐、报价、审批、支付、履约和退货的完整购买流程。在每个边界记录数据、身份、权限、攻击者控制、时效性和恢复方式。将最高风险转化为测试和监控规则。发布门禁应包括防止重复订单、审批绑定、商家与总额验证、隐私最小化、购后授权和经过演练的停止开关。
常见问题
What is the main threat in agentic commerce?
威胁不止一种。重要类别包括提示词注入、权限过大的身份、被操纵的目录数据、过期交易状态、重复执行、隐私泄露、排名冲突和购后欺诈。
How should purchase approval work?
将审批绑定到确切商家、商品、数量、总额、货币、重要条款和有效期。任何实质性变化都应使审批失效。
Can product descriptions be trusted by an agent?
不能。应将描述、评价、卖家消息和支持页面视为不可信数据,它们不能修改策略或工具权限。
How are duplicate orders prevented?
使用幂等键、准备后提交流程、超时后的状态验证和持久化交易账本。